
Los ciberataques a las neveras de supermercados se extienden por Europa
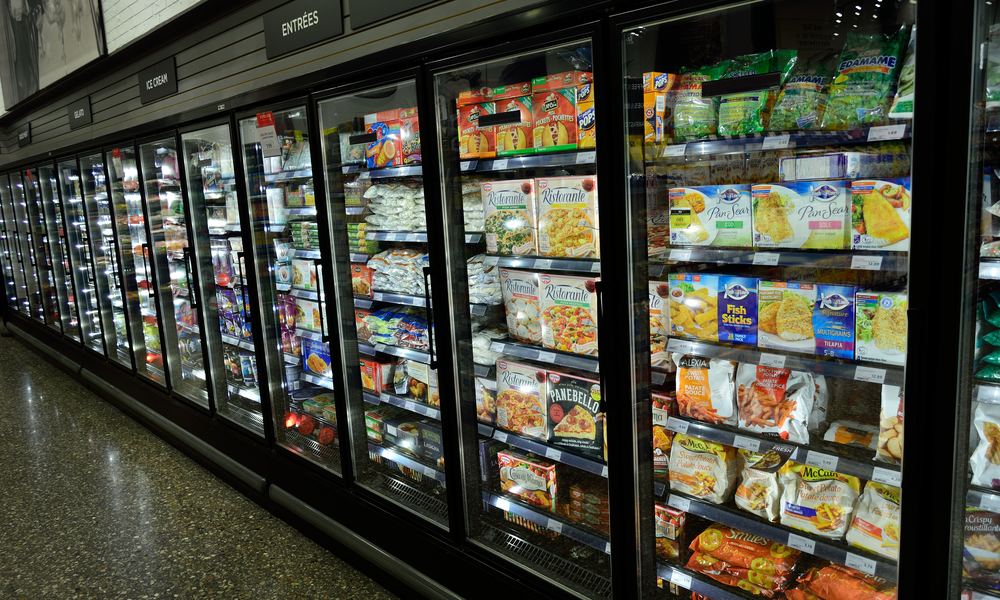
Una nueva oleada de ciberataques está poniendo en jaque a supermercados y almacenes frigoríficos en Europa. Esta vez, los incidentes han traspasado las fronteras de Francia —donde se registraron los primeros casos en octubre— y han afectado a establecimientos en Bélgica, Luxemburgo, Países Bajos, Suecia, Irlanda y Estonia. El patrón es el mismo: los atacantes acceden a los sistemas de control de frío conectados a internet y fuerzan ciclos de descongelación nocturna, elevando las temperaturas hasta los 50 °C. El resultado es la pérdida total de productos perecederos, incendios puntuales y graves problemas de suministro en cadenas de distribución.
Los equipos afectados pertenecen a marcas como Danfoss, Dixell y Copeland, con modelos concretos de controladores —como los AK-SC y AK-SM de Danfoss— que, en muchos casos, llevaban años sin actualizarse. Según el Centro de Ciberseguridad de Bélgica (CCB), los ciberdelincuentes aprovechan vulnerabilidades conocidas: firmware obsoleto, interfaces web expuestas sin protección y contraseñas de fábrica que nadie se molestó en cambiar. La Comisión Europea ya ha activado su red de crisis CyCLONe y ha reunido a agencias como ENISA y Europol para coordinar la respuesta, aunque por ahora no se ha identificado a los responsables.
¿Por qué estos ataques son distintos?
A diferencia de los ciberataques tradicionales, que suelen robar datos o paralizar sistemas informáticos, estos incidentes tienen un impacto físico directo. No se trata de un virus que bloquea pantallas, sino de un sabotaje que arruina mercancía, daña equipos y genera pérdidas millonarias. En Francia, por ejemplo, cadenas como Intermarché o Carrefour sufrieron pérdidas valoradas en decenas de millones de euros tras los primeros ataques. Además, la exposición de estos sistemas no es un problema exclusivo del sector alimentario: cualquier pyme con cámaras frigoríficas, climatización industrial o sistemas de gestión de edificios podría estar en riesgo si sus equipos están conectados a internet sin las medidas de seguridad adecuadas.
Los fabricantes afectados, como Danfoss, han reconocido que muchos de los dispositivos atacados estaban directamente expuestos en la red, sin cortafuegos ni redes privadas virtuales (VPN). Aunque la empresa ha reducido el número de equipos accesibles —de 1.825 en Francia antes del primer ataque a solo 220—, aún quedan cientos de controladores vulnerables en otros países. En Bélgica, Países Bajos y Suecia, por ejemplo, se han detectado más de 200 interfaces de Danfoss accesibles desde internet, algunas sin las últimas actualizaciones de seguridad.
Qué significa para tu negocio
Si tu empresa trabaja con sistemas de refrigeración, climatización o cualquier equipo industrial conectado a internet, esta noticia es un recordatorio urgente: la ciberseguridad no es solo cosa de ordenadores. Un controlador de frío expuesto puede convertirse en el eslabón débil que arruine tu stock, genere pérdidas económicas y dañe tu reputación. Revisa hoy mismo qué dispositivos están conectados a la red y si realmente necesitan estarlo. Cambia las contraseñas por defecto, actualiza el firmware y, sobre todo, protege el acceso remoto con una VPN o una red interna segura. Si externalizas el mantenimiento, exige que los técnicos accedan a tus sistemas de forma controlada y auditable. Y si tienes equipos obsoletos sin soporte, inclúyelos en tu plan de renovación: el Reglamento de Ciberresiliencia de la UE obliga a los fabricantes a declarar el periodo de actualizaciones, así que exige esa información por escrito al comprar nuevos dispositivos. En ciberseguridad, lo que no se ve también puede hacer daño.
Fuente original: MuySeguridad
Conversación
Inicia sesión para comentar y reaccionar.
EntrarSé el primero en comentar.